防詐3要訣:不聽信、不操作、掛斷電話


9
600540
查詢門市庫存
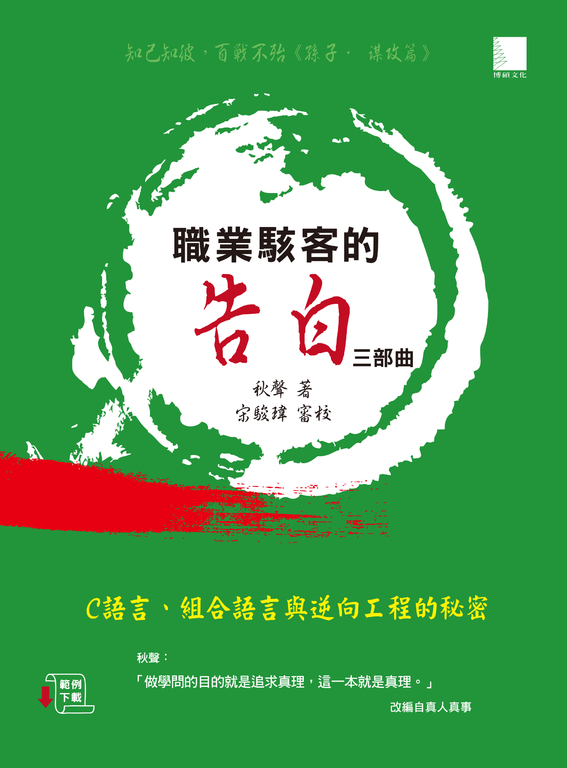
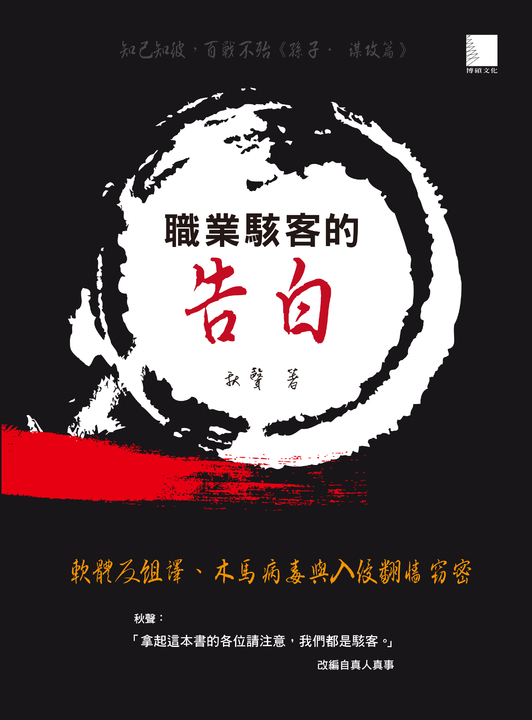
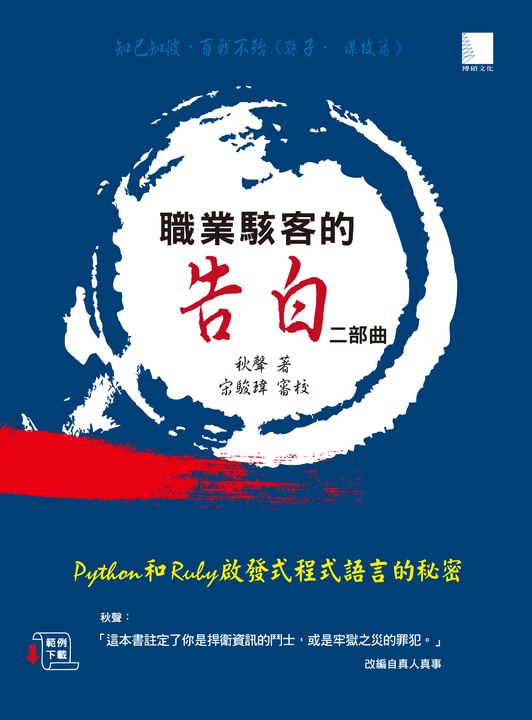
知己知彼,百戰不殆《孫子.謀攻篇》
職業駭客的告白
秋聲:
「拿起這本書的各位請注意,我們都是駭客。」
職業駭客的告白
秋聲:
「拿起這本書的各位請注意,我們都是駭客。」
內容簡介
知己知彼,百戰不殆《孫子.謀攻篇》
職業駭客的告白
驚悚程度更勝小說電影
揭露駭客業界不為人知的祕辛
「我現在才知道,原來駭客是用這麼簡單的方式打敗我們。」
--台灣資深資訊安全技術顧問
「唯有駭客才懂駭客。」
--2015台灣HITCON駭客年會
「其實電腦並沒有漏洞,漏洞在於人的身上。」
--駭客名言
一次搞懂「技客(Geeker)」、「駭客(Hacker)」、「怪客(Cracker)」。
所謂的駭客就是精於技術的人,真正的駭客是不入侵別人電腦,不是討厭的破壞者。
只要記住一件事情,在資安或駭客技術裡頭,學歷也好經歷與經驗也罷,那幾乎全都沒什麼用處,只有能力這玩意兒在駭客技術當中才是百分之百的真正王道。
職業駭客的告白
「拿起這本書的各位請注意,我們都是駭客。」
--秋聲
改編自真人真事
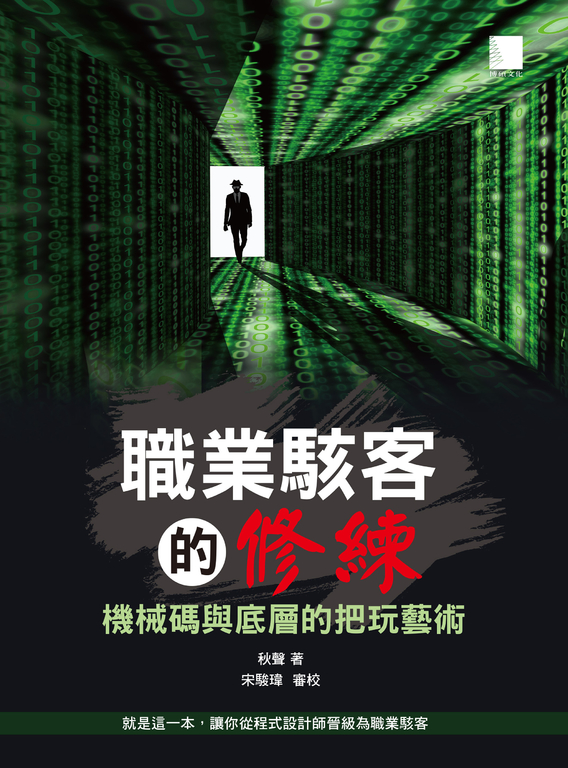
職業駭客首度現身揭密 驚悚程度更勝小說電影
揭露駭客業界不為人知的祕辛
「我現在才知道,原來駭客是用這麼簡單的方式打敗我們。」
--台灣資深資訊安全技術顧問
「唯有駭客才懂駭客。」
--2015台灣HITCON駭客年會
「其實電腦並沒有漏洞,漏洞在於人的身上。」
--駭客名言
一次搞懂「技客(Geeker)」、「駭客(Hacker)」、「怪客(Cracker)」。
所謂的駭客就是精於技術的人,真正的駭客是不入侵別人電腦,不是討厭的破壞者。
駭客技術並不是本科系的專利,像我這種非本科系同時也不是什麼特別聰明的人(有智力測驗結果以資證明),也是一樣按部就班地來慢慢學習。也就是說,成功靠努力,而不是靠運氣。再說,現在這個時代裡頭幾乎每人家裡都有一台電腦,因此要跑程式對各位讀者來說根本就不是什麼大問題,重點是只要按照方法辛勤地努力成功就會是你的了。
產品目錄
I 反組譯的應用
01 偷盜、破解與修改密碼的技巧
1.1 個人資料洩漏-沒有密碼的保護
1.2 個人資料不洩漏-添加密碼的保護
1.3 使用反組譯來破解程式並找出密碼
1.4 修改密碼掌控程式的主導權-勒索人的好利器
1.5 結論
02 反組譯與組合語言簡介
2.1 反組譯的基本原理
2.2 反組譯軟體簡介
2.3 IDA Pro的使用方法
2.4 對VS專案的設定
2.5 組合語言簡介
03 程式分析的基本入門技巧
3.1 Hello World的堆疊部分
3.2 加法運算的堆疊部分
3.3 對HelloWorld與加法程式的堆疊比較
3.4 堆疊的簡單介紹
3.5 去掉HelloWorld與加法程式的共通部分
3.6 掌握常見的組合語言指令
3.7 掌握暫存器的運用
3.8 結論
04 木馬病毒入侵電腦的基本技術簡介
4.1 安裝虛擬機
4.2 攻擊的示範教學
4.3 結論
05 技術測試-木馬病毒的解析
5.1 C語言的TCP/IP程式碼(Server端)
5.2 經過反組譯之後的TCP/IP程式碼
5.3 TCP/IP程式碼與反組譯程式碼之間的交叉比對
5.4 木馬病毒與TCP-IP程式兩者之間的關聯性比較
5.5 關於木馬內部其餘部分的分析提示
06 黑帽駭客的甜點-修改可執行檔
6.1 Aello World
6.2 修改文字-以Aello World為例
6.3 修改數字-以木馬的port號為例
6.4 修改函數-使用DLL來修改字串
6.5 如何查看DLL的檔案名稱
6.6 結論
07 技術測驗深入研討-加殼軟體的應用
7.1 查殼器的使用
7.2 加殼軟體的使用
7.3 對加殼的Hello World進行分析
7.4 對木馬病毒的加殼
7.5 加殼後程式或軟體逆向分析後的記憶體特徵
7.6 分析著名商業軟體是否加殼-Google與Line
7.7 解決之道-脫殼
08 DLL解析與加殼
8.1 DLL的原始碼
8.2 DLL反組譯
8.3 DLL查殼、加殼與反組譯
09 Window PE簡介
9.1 什麼是PE
9.2 使用PEview與HxD來查看PE
9.3 PE格式的簡介
9.4 加殼與脫殼的基本原理
II 計算機病毒導論
10 開玩笑與惡作劇
10.1 灌爆硬碟
10.2 欺騙的藝術
10.3 剪刀石頭布 輸了就關機
10.4 垃圾郵件攻擊信箱
10.5 結論
11 程式運作的基本原理
11.1 深入探究加法運算在底層的運作原理
11.2 程式、行程與執行緒
11.3 如何查看行程以及行程號碼
11.4 RootKit概述
12 木馬病毒入侵電腦的基本技術簡介
12.0 前言
12.1 建立行程
12.2 建立執行緒
12.3 DLL設計概論
12.4 DLL設計1-使用main函數
12.5 DLL設計2-使用DllMain函數
12.6 修改函數-新增函數到函數中
12.7 建立記事本
12.8 將資料寫入記事本
12.9 從記事本讀取數據
12.10 查詢檔案
12.11 Client-Server通信
13 經典駭客程式
13.0 前言
13.1 竄改網頁
13.2 鉤子與DLL
13.3 鍵盤監聽器
13.4 自我複製
14 木馬與DLL
14.1 鉤子+木馬
14.2 DLL夾帶木馬
III 模擬入侵電腦的實戰演練
15 入侵遠端電腦取得控制權
16 竄改網站首頁
17 在遠端電腦植入檔案
18 遙控遠端桌面
19 竊取帳號與密碼
19.1 竊取FaceBook帳號與密碼
19.2 竊取Google帳號與密碼
番外篇
20 跳過中國金盾工程封鎖線
21 跳過遊戲密碼驗證
附錄篇
22 軟體安裝與使用1-IDA Pro
23 軟體安裝與使用2-Visual Studio 2010
24 軟體安裝與使用3-使用IDA Pro進行反組譯
25 軟體安裝與使用4-UltraEdit
26 軟體安裝與使用5-查殼器PEiD、加殼器UPX
27 軟體安裝與使用6-程式設計師計算機模式
28 製作與取出DLL檔與執行檔
29 修改DLL與反組譯DLL可執行檔
30 在虛擬機安裝管理Appserv
駭客工作密話
經驗漫談
01 偷盜、破解與修改密碼的技巧
1.1 個人資料洩漏-沒有密碼的保護
1.2 個人資料不洩漏-添加密碼的保護
1.3 使用反組譯來破解程式並找出密碼
1.4 修改密碼掌控程式的主導權-勒索人的好利器
1.5 結論
02 反組譯與組合語言簡介
2.1 反組譯的基本原理
2.2 反組譯軟體簡介
2.3 IDA Pro的使用方法
2.4 對VS專案的設定
2.5 組合語言簡介
03 程式分析的基本入門技巧
3.1 Hello World的堆疊部分
3.2 加法運算的堆疊部分
3.3 對HelloWorld與加法程式的堆疊比較
3.4 堆疊的簡單介紹
3.5 去掉HelloWorld與加法程式的共通部分
3.6 掌握常見的組合語言指令
3.7 掌握暫存器的運用
3.8 結論
04 木馬病毒入侵電腦的基本技術簡介
4.1 安裝虛擬機
4.2 攻擊的示範教學
4.3 結論
05 技術測試-木馬病毒的解析
5.1 C語言的TCP/IP程式碼(Server端)
5.2 經過反組譯之後的TCP/IP程式碼
5.3 TCP/IP程式碼與反組譯程式碼之間的交叉比對
5.4 木馬病毒與TCP-IP程式兩者之間的關聯性比較
5.5 關於木馬內部其餘部分的分析提示
06 黑帽駭客的甜點-修改可執行檔
6.1 Aello World
6.2 修改文字-以Aello World為例
6.3 修改數字-以木馬的port號為例
6.4 修改函數-使用DLL來修改字串
6.5 如何查看DLL的檔案名稱
6.6 結論
07 技術測驗深入研討-加殼軟體的應用
7.1 查殼器的使用
7.2 加殼軟體的使用
7.3 對加殼的Hello World進行分析
7.4 對木馬病毒的加殼
7.5 加殼後程式或軟體逆向分析後的記憶體特徵
7.6 分析著名商業軟體是否加殼-Google與Line
7.7 解決之道-脫殼
08 DLL解析與加殼
8.1 DLL的原始碼
8.2 DLL反組譯
8.3 DLL查殼、加殼與反組譯
09 Window PE簡介
9.1 什麼是PE
9.2 使用PEview與HxD來查看PE
9.3 PE格式的簡介
9.4 加殼與脫殼的基本原理
II 計算機病毒導論
10 開玩笑與惡作劇
10.1 灌爆硬碟
10.2 欺騙的藝術
10.3 剪刀石頭布 輸了就關機
10.4 垃圾郵件攻擊信箱
10.5 結論
11 程式運作的基本原理
11.1 深入探究加法運算在底層的運作原理
11.2 程式、行程與執行緒
11.3 如何查看行程以及行程號碼
11.4 RootKit概述
12 木馬病毒入侵電腦的基本技術簡介
12.0 前言
12.1 建立行程
12.2 建立執行緒
12.3 DLL設計概論
12.4 DLL設計1-使用main函數
12.5 DLL設計2-使用DllMain函數
12.6 修改函數-新增函數到函數中
12.7 建立記事本
12.8 將資料寫入記事本
12.9 從記事本讀取數據
12.10 查詢檔案
12.11 Client-Server通信
13 經典駭客程式
13.0 前言
13.1 竄改網頁
13.2 鉤子與DLL
13.3 鍵盤監聽器
13.4 自我複製
14 木馬與DLL
14.1 鉤子+木馬
14.2 DLL夾帶木馬
III 模擬入侵電腦的實戰演練
15 入侵遠端電腦取得控制權
16 竄改網站首頁
17 在遠端電腦植入檔案
18 遙控遠端桌面
19 竊取帳號與密碼
19.1 竊取FaceBook帳號與密碼
19.2 竊取Google帳號與密碼
番外篇
20 跳過中國金盾工程封鎖線
21 跳過遊戲密碼驗證
附錄篇
22 軟體安裝與使用1-IDA Pro
23 軟體安裝與使用2-Visual Studio 2010
24 軟體安裝與使用3-使用IDA Pro進行反組譯
25 軟體安裝與使用4-UltraEdit
26 軟體安裝與使用5-查殼器PEiD、加殼器UPX
27 軟體安裝與使用6-程式設計師計算機模式
28 製作與取出DLL檔與執行檔
29 修改DLL與反組譯DLL可執行檔
30 在虛擬機安裝管理Appserv
駭客工作密話
經驗漫談
規格
誠品貨碼 / 2681689199001
ISBN13 / 9789864343515
ISBN10 / 9864343513
EAN貨碼 / 9789864343515
頁數 / 464
注音版 / 否
裝訂 / P:平裝
語言 / 1:中文/繁體
尺寸 / 23X17X4CM
級別 / N:無
重量(g) / 1826g
退貨說明
退貨須知:
- 依照消費者保護法的規定,您享有商品貨到次日起七天猶豫期(含例假日)的權益(請注意!猶豫期非試用期),辦理退貨之商品必須是全新狀態(不得有刮傷、破損、受潮)且需完整(包含全部商品、配件、原廠內外包裝、贈品及所有附隨文件或資料的完整性等)。
- 請您以送貨廠商使用之包裝紙箱將退貨商品包裝妥當,若原紙箱已遺失,請另使用其他紙箱包覆於商品原廠包裝之外,切勿直接於原廠包裝上黏貼紙張或書寫文字。若原廠包裝損毀將可能被認定為已逾越檢查商品之必要程度,本公司得依毀損程度扣除回復原狀必要費用(整新費)後退費;請您先確認商品正確、外觀可接受,再行拆封,以免影響您的權利;若為產品瑕疵,本公司接受退貨。
依「通訊交易解除權合理例外情事適用準則」,下列商品不適用七日猶豫期,除產品本身有瑕疵外,不接受退貨:
- 易於腐敗、保存期限較短或解約時即將逾期。(如:生鮮蔬果、乳製品、冷凍冷藏食材、蛋糕)
- 依消費者要求所為之客製化給付。(如:客製印章、鋼筆刻字)
- 報紙、期刊或雜誌。
- 經消費者拆封之影音商品或電腦軟體。
- 非以有形媒介提供之數位內容或一經提供即為完成之線上服務,經消費者事先同意始提供。(如:電子書)
- 已拆封之個人衛生用品。(如:內衣褲、襪類、褲襪、刮鬍刀、除毛刀等貼身用品)
- 國際航空客運服務。
若您退貨時有下列情形,可能被認定已逾越檢查商品之必要程度而須負擔為回復原狀必要費用(整新費),或影響您的退貨權利,請您在拆封前決定是否要退貨:
- 以數位或電磁紀錄形式儲存或著作權相關之商品(包含但不限於CD、VCD、DVD、電腦軟體等) 包裝已拆封者(除運送用之包裝以外)。
- 耗材(包含但不限於墨水匣、碳粉匣、紙張、筆類墨水、清潔劑補充包等)之商品包裝已拆封者(除運送用之包裝以外)。
- 衣飾鞋類/寢具/織品(包含但不限於衣褲、鞋子、襪子、泳裝、床單、被套、填充玩具)或之商品缺件(含購買商品、附件、內外包裝、贈品等)或經剪標或下水或商品有不可回復之髒污或磨損痕跡。
- 食品、美容/保養用品、內衣褲等消耗性或個人衛生用品、商品銷售頁面上特別載明之商品已拆封者(除運送用之包裝外一切包裝、包括但不限於瓶蓋、封口、封膜等接觸商品內容之包裝部分)或已非全新狀態(外觀有刮傷、破損、受潮等)與包裝不完整(缺少商品、附件、原廠外盒、保護袋、配件紙箱、保麗龍、隨貨文件、贈品等)。
- 家電、3C、畫作、電子閱讀器等商品,除商品本身有瑕疵外,退回之商品已拆封(除運送用之包裝外一切包裝、包括但不限於封膜等接觸商品內容之包裝部分、移除封條、拆除吊牌、拆除貼膠或標籤等情形)或已非全新狀態(外觀有刮傷、破損、受潮等)與包裝不完整(缺少商品、附件、原廠外盒、保護袋、配件紙箱、保麗龍、隨貨文件、贈品等)。
- 退貨程序請參閱【客服專區→常見問題→誠品線上退貨退款】之說明。
付款/配送